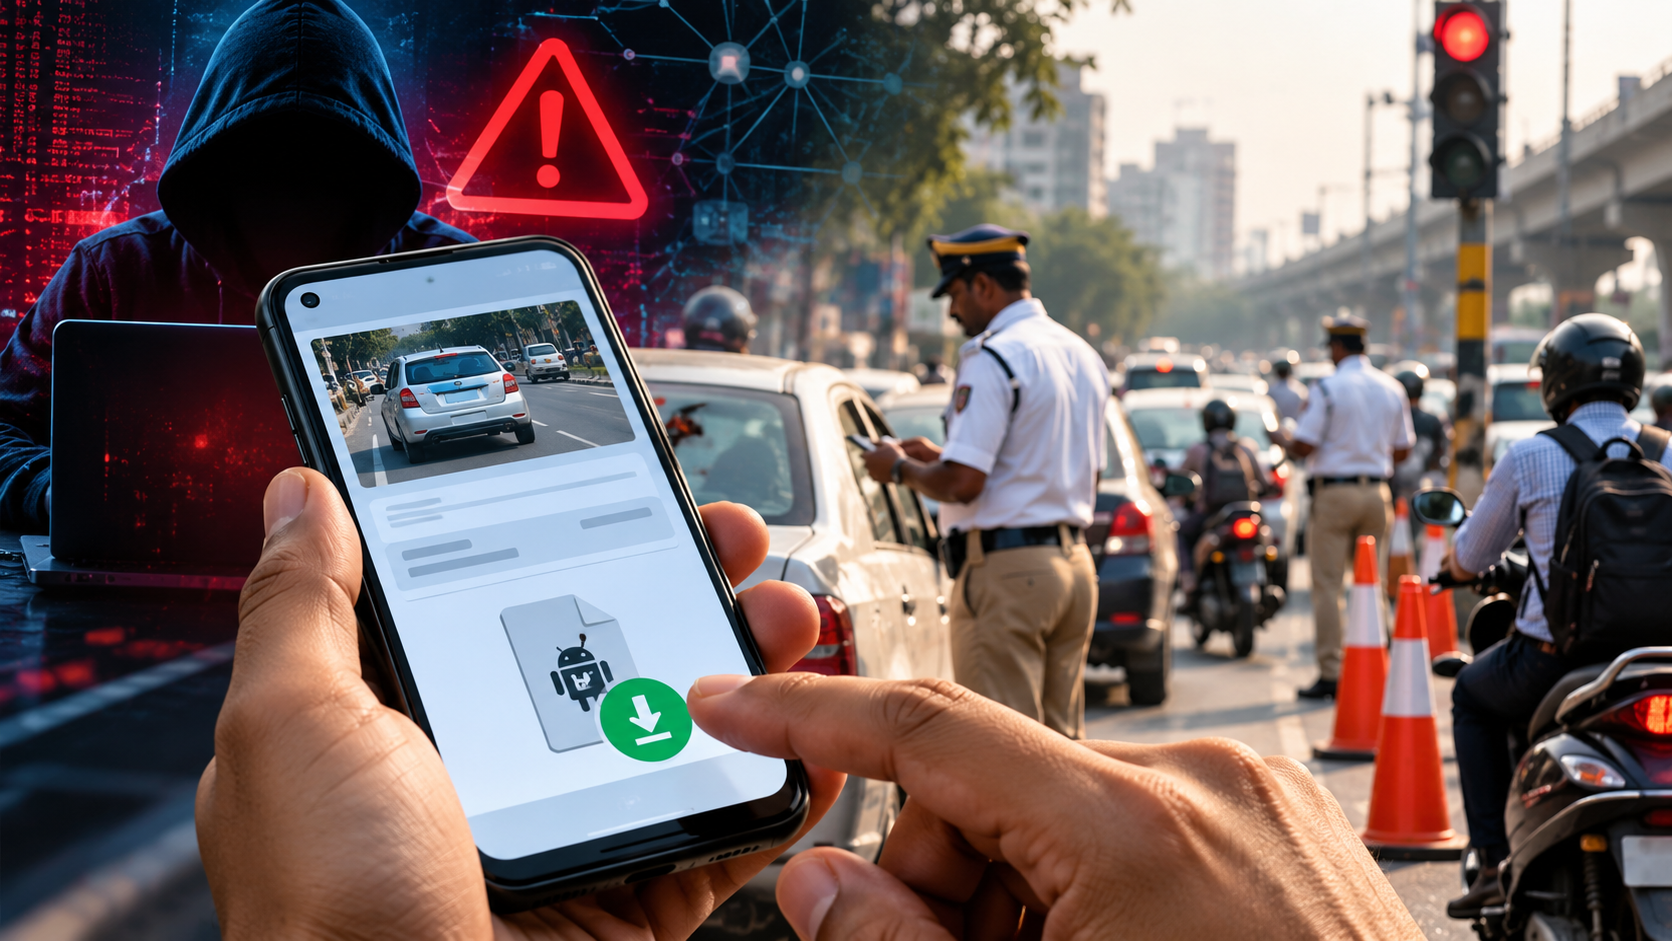
APK इंस्टॉल होते ही क्या होता है?
CERT-In के अनुसार, ऐसे मालवेयर को इंस्टॉल करने के बाद यह SMS और कॉल जैसी संवेदनशील अनुमतियां मांग सकता है। कुछ मामलों में यह बैकग्राउंड में चलने की अनुमति और VPN कनेक्शन बनाने की अनुमति भी मांगता है। इसका इस्तेमाल फोन पर गतिविधियों की निगरानी और वित्तीय जानकारी हासिल करने के लिए किया जा सकता है।
मालवेयर यूजर के बैंकिंग या अन्य वित्तीय खातों से जुड़ी जानकारी हासिल करने के लिए नकली स्क्रीन भी दिखा सकता है। SMS पढ़ने की अनुमति मिलने पर OTP भी हमलावरों तक पहुंच सकता है, जिससे अनधिकृत लेनदेन का खतरा बढ़ जाता है।
ग्रीन गैस फ्रॉड के बाद नया तरीका
लखनऊ में हाल के दिनों में ग्रीन गैस बिल या मीटर अपडेट के नाम पर APK फाइल भेजकर साइबर ठगी के कई मामले सामने आए हैं। पुलिस ने लोगों को ऐसे संदेशों और संदिग्ध एप्लीकेशन से सावधान रहने की सलाह दी है। इसके बाद फर्जी ट्रैफिक चालान के नाम पर APK फाइल भेजने का मामला साइबर सुरक्षा को लेकर नई चिंता पैदा कर रहा है।
कैसे बचें?
वाहन चालान की जानकारी के लिए किसी WhatsApp मैसेज या SMS में आए APK को डाउनलोड न करें। CERT-In ने सलाह दी है कि चालान की जानकारी केवल आधिकारिक e-Challan पोर्टल या संबंधित राज्य की आधिकारिक ट्रैफिक पुलिस वेबसाइट/ऐप के जरिए ही जांचें। Android फोन में “Install from unknown sources” विकल्प को बंद रखना भी सुरक्षा के लिहाज से महत्वपूर्ण है।
अगर किसी व्यक्ति ने गलती से संदिग्ध APK इंस्टॉल कर लिया है, तो तुरंत मोबाइल डेटा और Wi-Fi बंद करने, संदिग्ध एप्लीकेशन हटाने, विश्वसनीय मोबाइल सुरक्षा सॉफ्टवेयर से जांच करने और बैंकिंग पासवर्ड/UPI PIN बदलने की सलाह दी गई है। किसी अनधिकृत लेनदेन की स्थिति में बैंक को तत्काल सूचित करने और साइबर अपराध की शिकायत दर्ज कराने की जरूरत है।